Почти 6 млрд тенге возместили жертвам интернет-мошенничества в Казахстане
Количество интернет-мошенничеств в Казахстане за последние три года сократилось на 40%, а раскрываемость таких преступлений выросла на 29,9%. С начала 2026 года пострадавшим удалось вернуть 5,9 млрд тенге, сообщает Exclusive.kz со ссылкой на пресс-службу правительства.
По данным кабмина, в 2025 году в стране зарегистрировали 27 892 факта интернет-мошенничества. Тогда потерпевшим возместили около 5 млрд тенге.
С начала 2026 года зафиксировано уже 14 414 подобных преступлений, при этом сумма возвращённых пострадавшим средств достигла 5,9 млрд тенге.
Меняется и статистика раскрываемости. В 2024 году правоохранительные органы раскрыли 4 409 случаев интернет-мошенничества, к уголовной ответственности привлекли 1 564 человека. В 2025 году было раскрыто 6 016 преступлений, осуждены 1 750 человек. За восемь месяцев 2026 года раскрыто 3 977 интернет-мошенничеств, к ответственности привлечены 1 128 человек.
Одновременно продолжает работу Антифрод-центр Национального банка. По данным правительства, благодаря его механизмам удалось заблокировать подозрительные операции на сумму свыше 117 млрд тенге.
В Казахстане также ужесточили законодательство в сфере цифровой безопасности. В частности, введена уголовная ответственность за дропперство, а организации обязаны уведомлять граждан об утечках персональных данных.
Для доступа к базам, содержащим медицинскую, банковскую и другую чувствительную информацию, введена обязательная биометрическая идентификация. Контроль за защитой критически важных объектов информационно-коммуникационной инфраструктуры передан КНБ.
В Трудовой кодекс также включили нормы, предусматривающие обучение сотрудников основам кибергигиены.
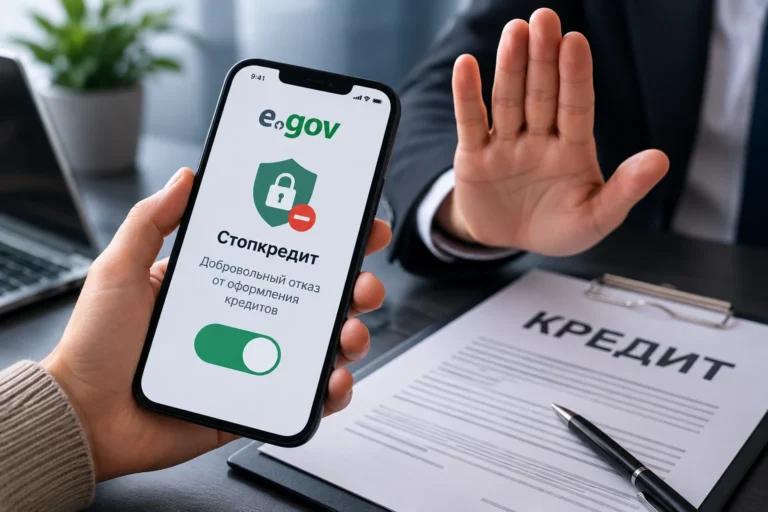
Для граждан действуют несколько бесплатных инструментов защиты. Один из них — сервис добровольного отказа от кредитования «Стопкредит» в eGov Mobile. По состоянию на 1 июня 2026 года им воспользовались 6,3 млн раз.
Кроме того, через eGov можно проверять и отзывать согласия на обработку персональных данных. Для проверки утечек и подозрительных ссылок доступен сервис NomadGuard, а обучающие материалы по кибербезопасности размещены на eGov и платформе CitizenSec.
В правительстве напоминают, что пользователям не следует передавать третьим лицам SMS-коды и пароли, необходимо проверять подозрительные ссылки и использовать двухфакторную аутентификацию.
Фото сгенерировано ИИ
Все комментарии проходят предварительную модерацию редакцией и появляются не сразу.